AnyShare Family 7 HTTPS TLS 加密算法套件安全加固
关键字
CVE-2016-2183、CVE-2013-2566、CVE-2015-2808、ciphers
适用产品
- AnyShare 7.0.2.x、AnyShare 7.0.3.x
问题描述
OpenSSL 的 TLS、SSH和IPSec协议和其它协议及产品中使用的DES、Triple DES、MD5、RC4密码算法存在露洞,可能造成信息泄露或者遭到攻击。
问题影响
数据传输可能被恶意攻击者拦截以及被解密
问题原因
早期版本中 Ingress Nginx 默认使用的加密算法套件使用了弱加密算法套件,存在安全漏洞
解决方案
注意以下调整需要在非业务时间段操作,如果配置不当可能会导致无法访问,此外一些老的浏览器由于不兼容高的加密算法会无法正常访问。
为解决此漏洞问题,需要修改 Ingress 配置文件,屏蔽不安全的算法,具体操作步骤如下:
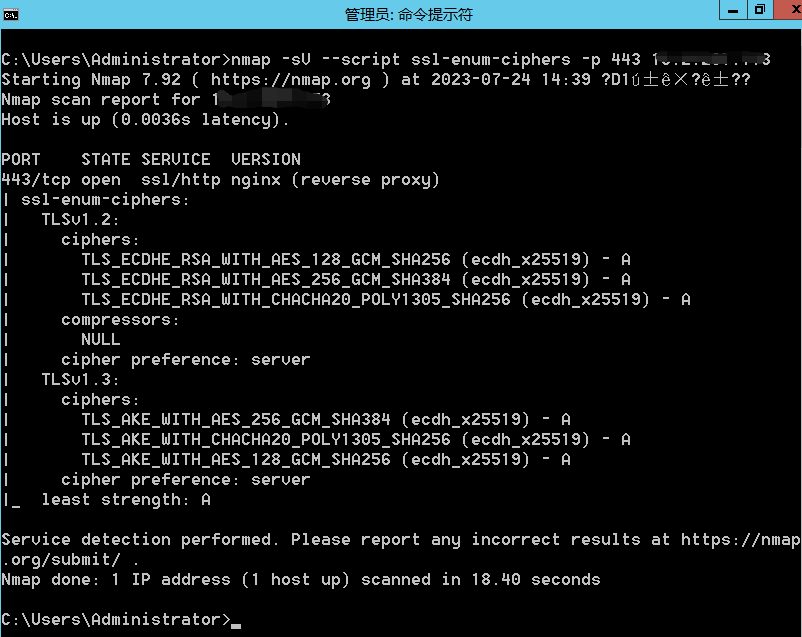
1.windows电脑上安装nmap对有漏洞的服务器进行复查,检查在用的加密算法套件,以默认的443端口为例:
nmap -sV --script ssl-enum-ciphers -p 443 [服务器IP]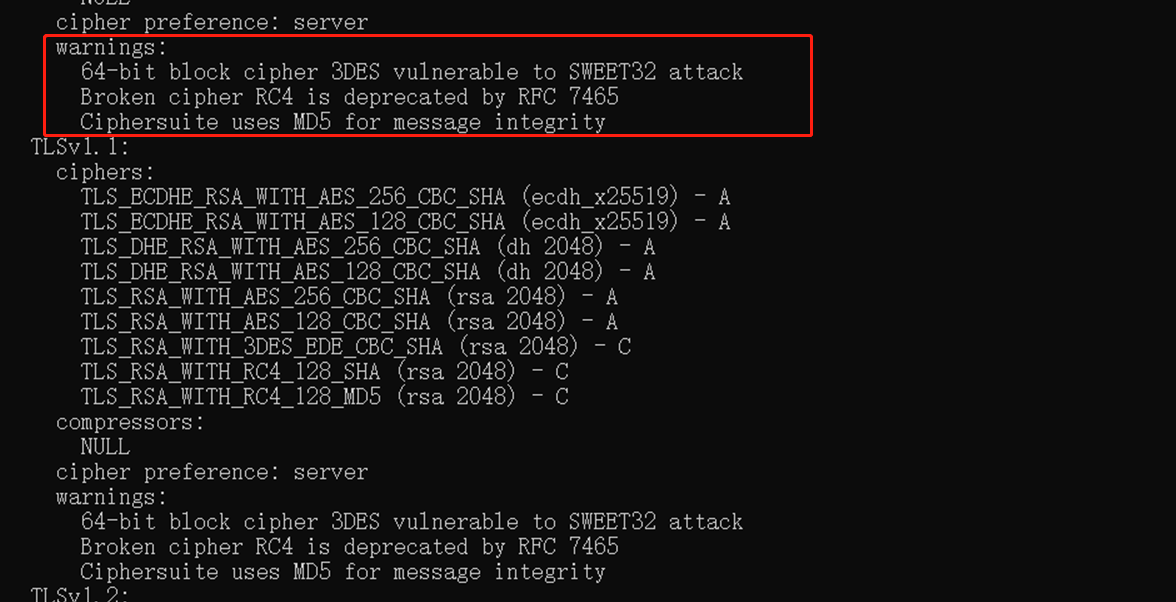
如果有不安全的加密算法会有 warning 提示
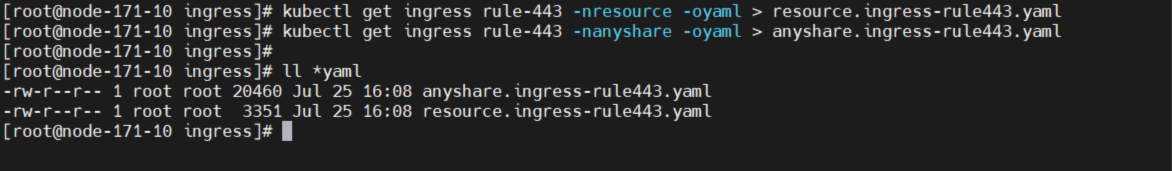
2.备份当前的 Ingress 配置:
kubectl get ingress rule-443 -nresource -oyaml > resource.ingress-rule.443.yaml
kubectl get ingress rule-443 -nanyshare -oyaml > anyshare.ingress-rule.443.yaml
3.调整 Ingress 配置,指定加密算法,如果 anyshare、resource 名称空间都存在 ingress 资源 rule-443,则都需要配置:
kubectl edit ingress rule-443 -nresource
kubectl edit ingress rule-443 -nanyshare
在metadata.annotations 中增加配置,注意使用空格对齐之前上方 nginx.ingress.kubernetest.io 的配置:
nginx.ingress.kubernetes.io/ssl-ciphers: "ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305”
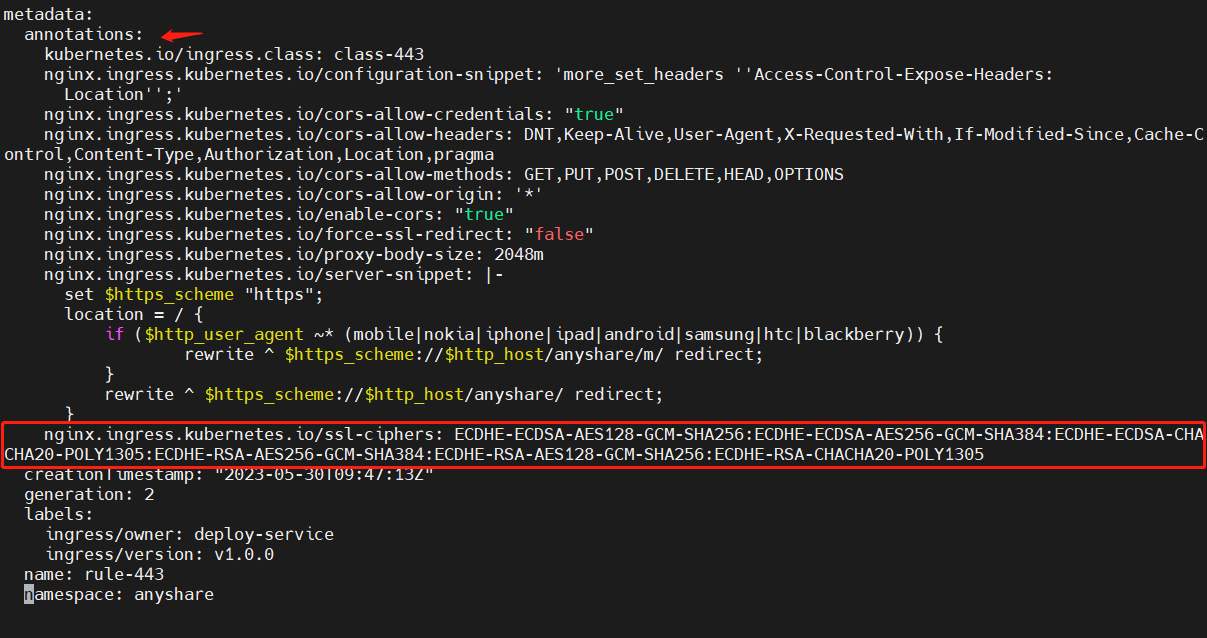
编辑完成后按冒号wq保存退出,如果退出后又跳回编辑界面,说明配置有错误需要检查是否有误。
4.检查配置是否加载成功:
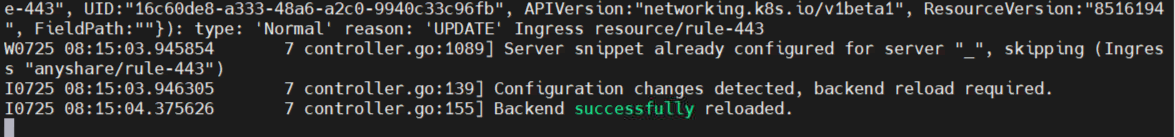
此时需要检查nginx 443 pod的日志,看看配置文件有没有被正确加载,查看任意一个 class-443 的 pod 日志:

正确加载示例:
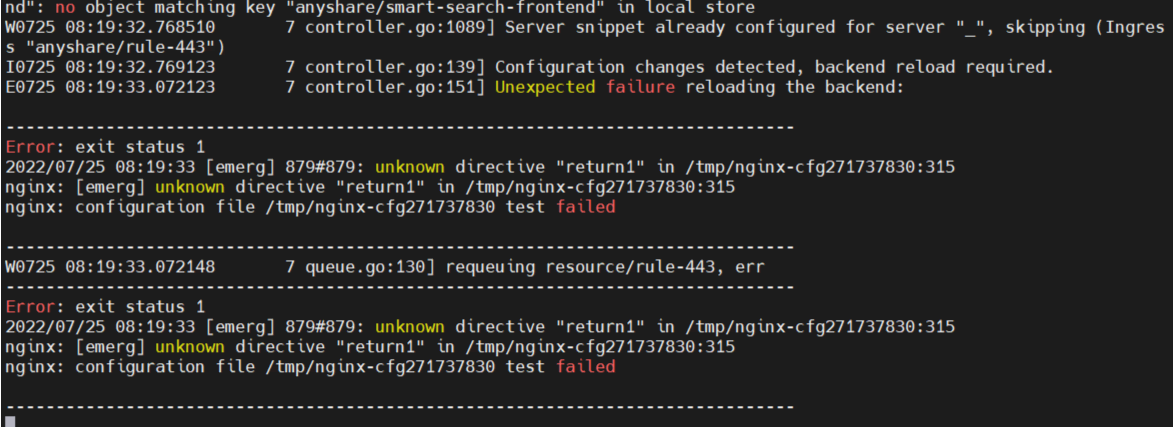
加载失败示例,说明格式或者配置错误或者格式有误,需要修改后重新保存,直到配置加载显示成功为止:
5.再次使用nmap对有漏洞的服务器进行复查,检查加密算法是否更新:
更多信息
相关漏洞说明:
https://avd.aliyun.com/detail?id=AVD-2016-2183
https://avd.aliyun.com/detail?id=AVD-2013-2566
https://avd.aliyun.com/detail?id=AVD-2015-2808