Anyshare-服务器排查是否被病毒入侵最佳实践
关键字
排查病毒
适用产品
- AnyShare 5.0.x
- AnyShare 6.0.x
目的
Anyshare 使用过程中经常会将端口映射到公网或者开放22端口方便远程管理,某些情况下由于各种各样的系统漏洞或者密码泄露等原因会导致服务器中病毒或木马。服务器中毒后会有不同的表现,有些可能直接导致系统瘫痪无法使用,影响用户的业务。此最佳实践提供排查病毒的相关步骤和思路。
解决方案
1. 账号与登录
1.1 查询 uid 为 0 的特权用户,执行命令如下:
awk -F: '$3==0{print $1}' /etc/passwd
1.2 查询可以远程登录的帐号信息,执行命令如下:
awk '/\$1|\$6/{print $1}' /etc/shadow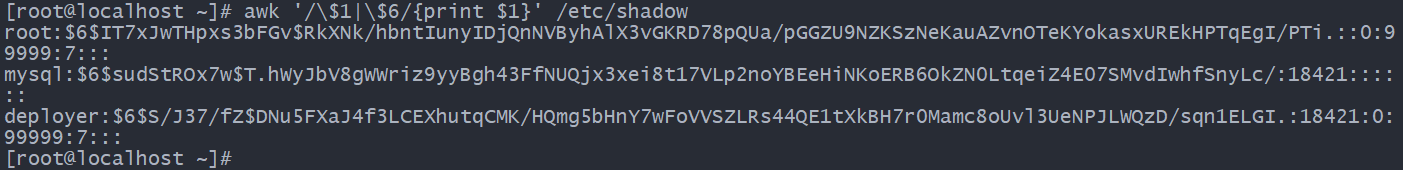
1.3 除 root 帐号外,其他帐号是否存在 sudo 权限。如非管理需要,普通帐号应删除 sudo 权限,执行命令如下:
more /etc/sudoers | grep -v "^#\|^$" | grep "ALL=(ALL)"
1.4 检查系统错误登陆日志,统计 IP 重试次数。last 命令是查看系统登陆日志,比如系统被 reboot 或登录情况,执行命令如下:
last 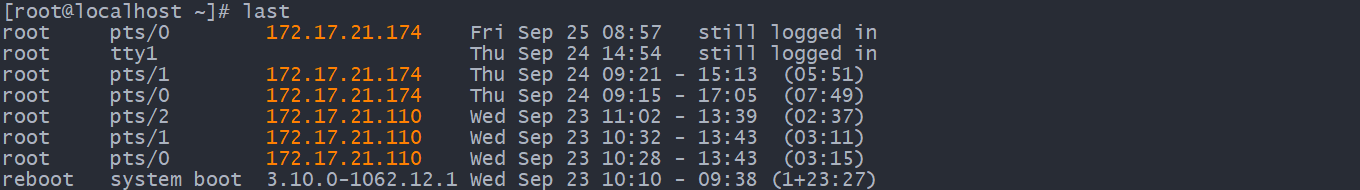
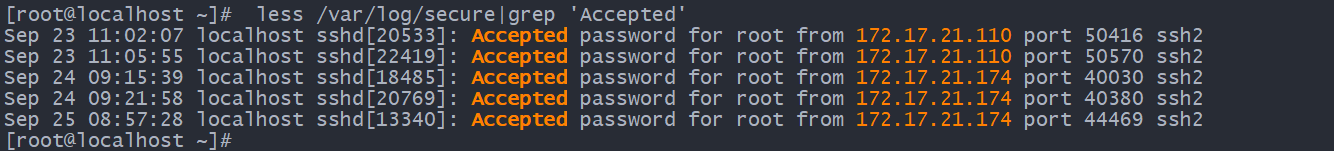
1.5 查看是否有可疑 IP 成功登录机器,执行命令如下:
less /var/log/secure|grep 'Accepted
'
1.6 禁用帐号,帐号无法登录,/etc/shadow 第二栏为 ! 开头,,执行命令如下:
usermod -L user
1.7 删除 user 用户:
userdel user
1.8 将删除 user 用户,并且将 /home 目录下的 user 目录一并删除,执行命令如下:
userdel -r user
2. 进程与异常程序
2.1 查看下服务器是否有未被授权的端口被监听,执行命令如下:
netstat -antp
2.2 查看开机启动项中是否有异常的启动服务,,执行命令如下:
top 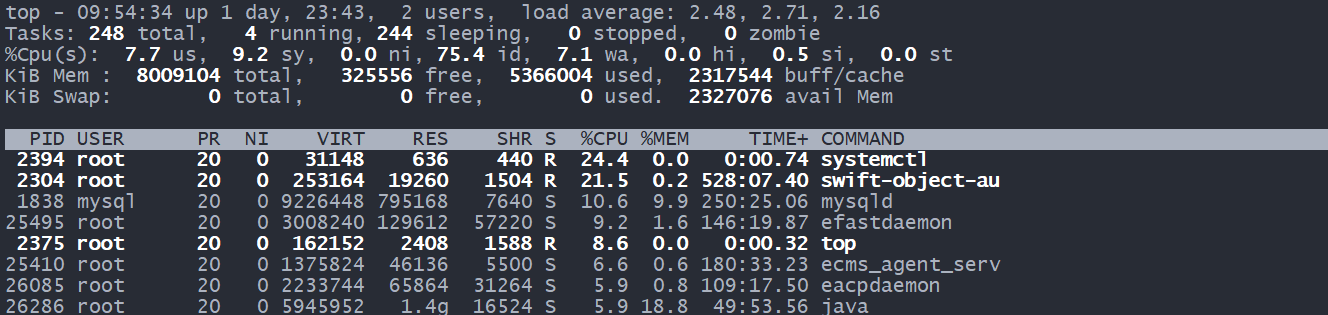
2.3 查看开机启动项中是否有异常的启动服务,执行命令如下:
cat /etc/rc.local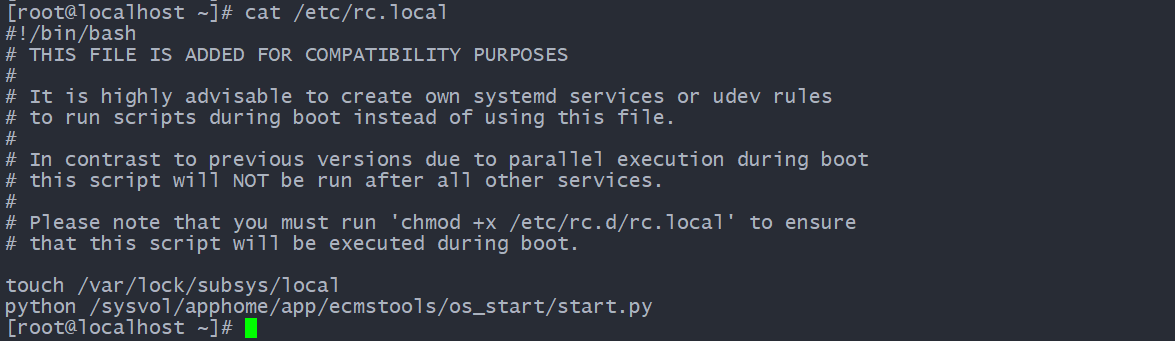
2.4 查看是否存在非法定时任务脚本,执行命令如下:
ls /etc/cron*
crontab -l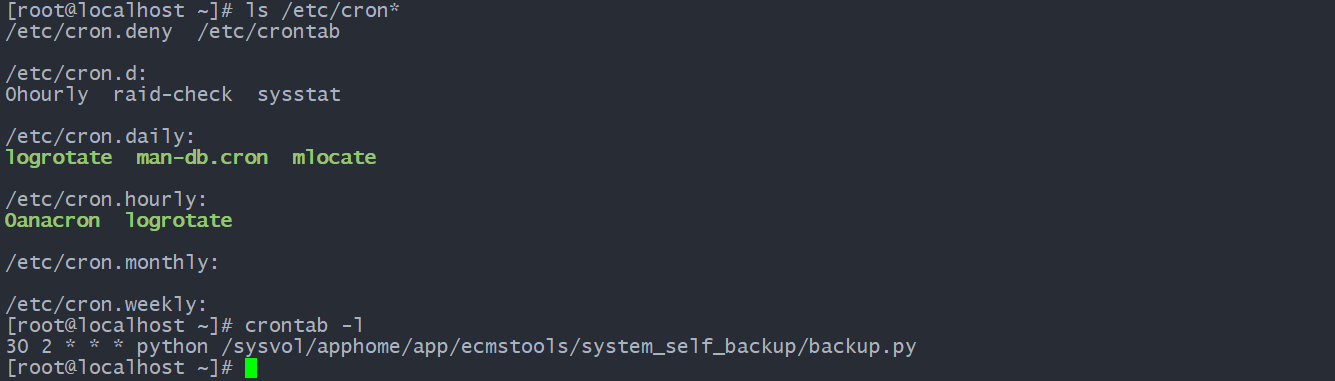
更多信息
对于普通 Linux 服务器来说,使用复杂度高的强密码、使用自定义端口替代默认端口、防火墙严格管理端口开放、定期进行备份等手段可以很大程度上避免服务器被入侵和减少损害。